
El grupo de bebidas informó que un acceso no autorizado a un servicio externo en la nube expuso información de unas 100.000 personas. Entre los afectados hay empleados, postulantes y usuarios. La compañía aseguró que no se comprometieron datos de tarjetas de crédito.
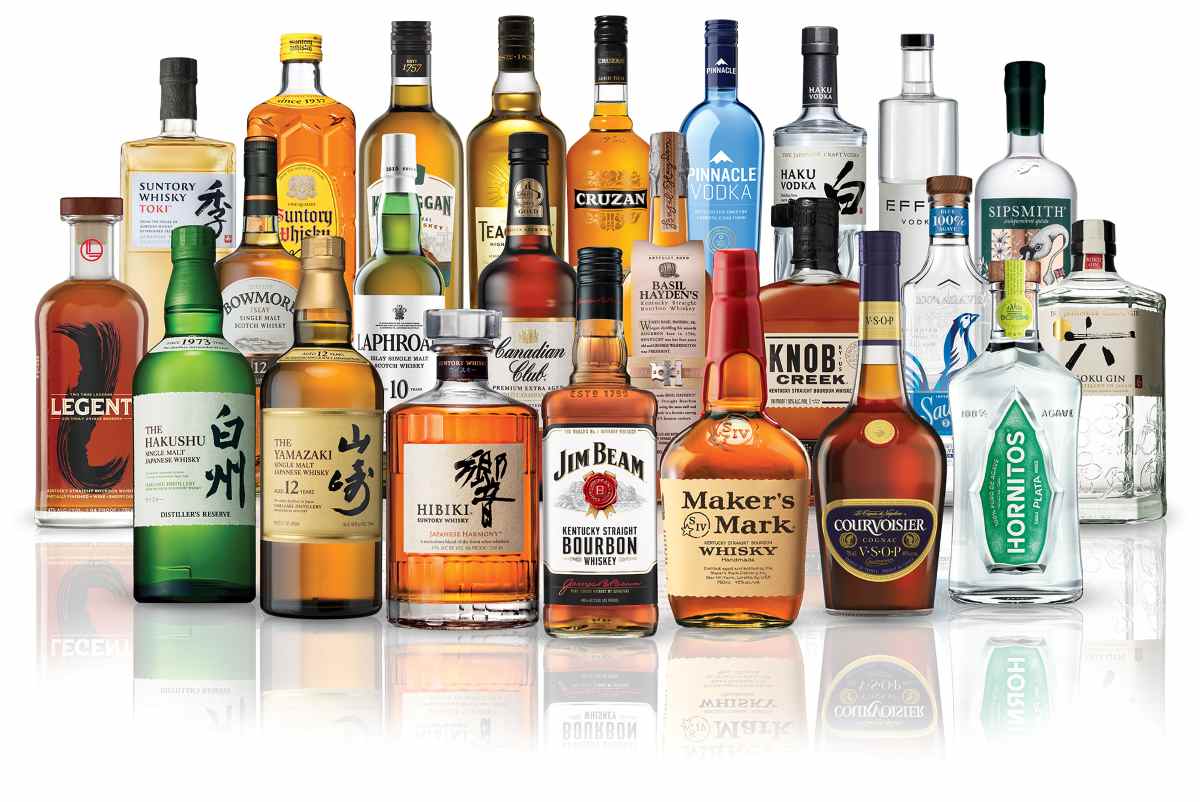
Suntory Holdings, el grupo japonés de bebidas propietario de marcas como Jim Beam, Yamazaki, Laphroag, Bowmore y Maker’s Mark, entre otras, confirmó una filtración de datos personales que afecta a alrededor de 100.000 personas. El incidente se produjo después de un acceso no autorizado a un servicio externo en la nube y alcanzó información de trabajadores, postulantes a empleos y usuarios de distintas actividades de la compañía.
Según la información publicada en medios locales especializados, los registros comprometidos variaban entre los distintos grupos afectados e incluían nombres, números de teléfono y direcciones de correo electrónico. La empresa indicó que los datos de pago, como la información de tarjetas de crédito, no resultaron afectados.
El episodio suma otro caso de exposición de información en la industria japonesa de alimentos y bebidas, después de los incidentes comunicados por Yakult y Asahi. Aunque comparten el impacto sobre datos personales, se trata de hechos distintos: la información disponible no establece una conexión entre ellos.just-drinks
Cómo se detectó el acceso no autorizado
Suntory identificó la anomalía el miércoles 28 de octubre. Tras la detección, los administradores interrumpieron la conexión no autorizada e iniciaron una investigación para determinar el alcance del incidente.
La revisión reveló que un tercero había descargado archivos con información personal. Para el 29 de octubre, la compañía ya había verificado que los documentos comprometidos contenían datos de personas vinculadas con diferentes áreas y actividades del grupo.
La distinción es importante: no se trató únicamente de un intento de acceso. Según lo comunicado, hubo una descarga de archivos. Sin embargo, la confirmación de esa extracción no implica que la empresa haya comprobado un uso posterior indebido de la información.
«Hasta el momento, no hemos confirmado que la información personal en cuestión haya sido utilizada indebidamente», señaló Suntory.just-drinks
Esa declaración corresponde al estado de la investigación informado por la compañía y no equivale a garantizar que los datos no puedan ser utilizados posteriormente.
Empleados, postulantes y usuarios entre los afectados
El alcance comunicado comprende grupos con vínculos muy diferentes con Suntory. La mayor parte corresponde a aproximadamente 90.000 trabajadores de la compañía y de empresas asociadas. También quedaron comprometidos datos de:
- 7.173 postulantes al programa de incorporación de nuevos graduados de 2026.
- 7.323 usuarios registrados en la iniciativa corporativa Maru de Shine.
- 96 personas que habían solicitado entregas a domicilio a Izutsu Maisen, además de personal de reparto.just-drinks
La cifra general de alrededor de 100.000 personas fue presentada como una aproximación. Los grupos detallados no deben interpretarse automáticamente como un conteo definitivo de personas únicas, porque la información publicada no precisa posibles superposiciones ni ofrece un total consolidado exacto.
El desglose muestra, además, que la exposición no quedó limitada a una base de clientes: alcanzó información relacionada con empleo, iniciativas corporativas y servicios de entrega.
La respuesta de Suntory
El 2 de noviembre, el grupo presentó una notificación preliminar ante la Comisión de Protección de Información Personal de Japón e inició comunicaciones directas con las personas afectadas.just-drinks
Al pedir disculpas, Suntory afirmó que se toma el incidente:
«Muy en serio y trabajará para evitar que se repita y reforzar aún más sus medidas de seguridad».just-drinks
La información difundida no identifica al responsable del acceso ni detalla la vulnerabilidad que permitió descargar los archivos. Tampoco atribuye el episodio a un ataque de secuestro de datos o ransomware. Por lo tanto, corresponde describirlo como un acceso no autorizado con filtración de información, sin adjudicarle mecanismos que no fueron confirmados.just-drinks
Yakult y Asahi: otros antecedentes en Japón
En octubre, Yakult Honsha comunicó una filtración que afectó a unas 40.000 personas, después de un acceso no autorizado a su sitio web. Entre los afectados figuraban usuarios que habían realizado consultas, miembros registrados en su portal de alimentación escolar Tanoshī Kyūshoku y contactos de medios de comunicación.just-drinks
El antecedente de Asahi tuvo otra escala. En noviembre de 2025, el fabricante de Super Dry informó que un ciberataque podía haber expuesto información de casi dos millones de personas. De ese universo potencial, alrededor de 1,5 millones correspondían a consumidores que habían contactado centros de atención de Asahi Breweries, Asahi Soft Drinks y Asahi Group Foods. Esa cifra describía una posible exposición, no una filtración confirmada de todos esos registros.
Un riesgo que atraviesa distintas áreas del negocio
El caso Suntory pone en primer plano la diversidad de información que administra un grupo de bebidas: no solamente datos de compradores, sino también de empleados, candidatos laborales, socios y usuarios de servicios.
Para las empresas del sector en Argentina y Sudamérica, el alcance del episodio ofrece una referencia concreta sobre esa exposición. El punto no es atribuirles la misma vulnerabilidad, sino observar que el perímetro digital de una compañía puede extenderse mucho más allá de su tienda en línea o de sus sistemas de producción.
En este incidente, el acceso a un servicio externo en la nube terminó comprometiendo archivos de distintas actividades del grupo. La ausencia de datos de tarjetas entre la información filtrada acota una parte del impacto, pero no elimina la relevancia de la exposición de nombres, teléfonos y correos electrónicos. La investigación y las comunicaciones con los afectados son ahora los elementos centrales de la respuesta informada por Suntory.